
La continuidad operacional, la soberanía digital y la capacidad de responder ante incidentes tecnológicos se han convertido en prioridades para las instituciones de educación superior. En ese escenario, la Pontificia Universidad Católica de Chile (UC) está fortaleciendo su infraestructura de TI mediante una estrategia de nube híbrida abierta, apoyada en tecnologías de Red Hat y Microsoft.
La iniciativa de nube híbrida abierta se enmarca en el proceso de transformación institucional de la universidad y apunta a consolidar un entorno tecnológico capaz de responder a las crecientes exigencias de disponibilidad, seguridad y escalabilidad de sus servicios académicos y administrativos.
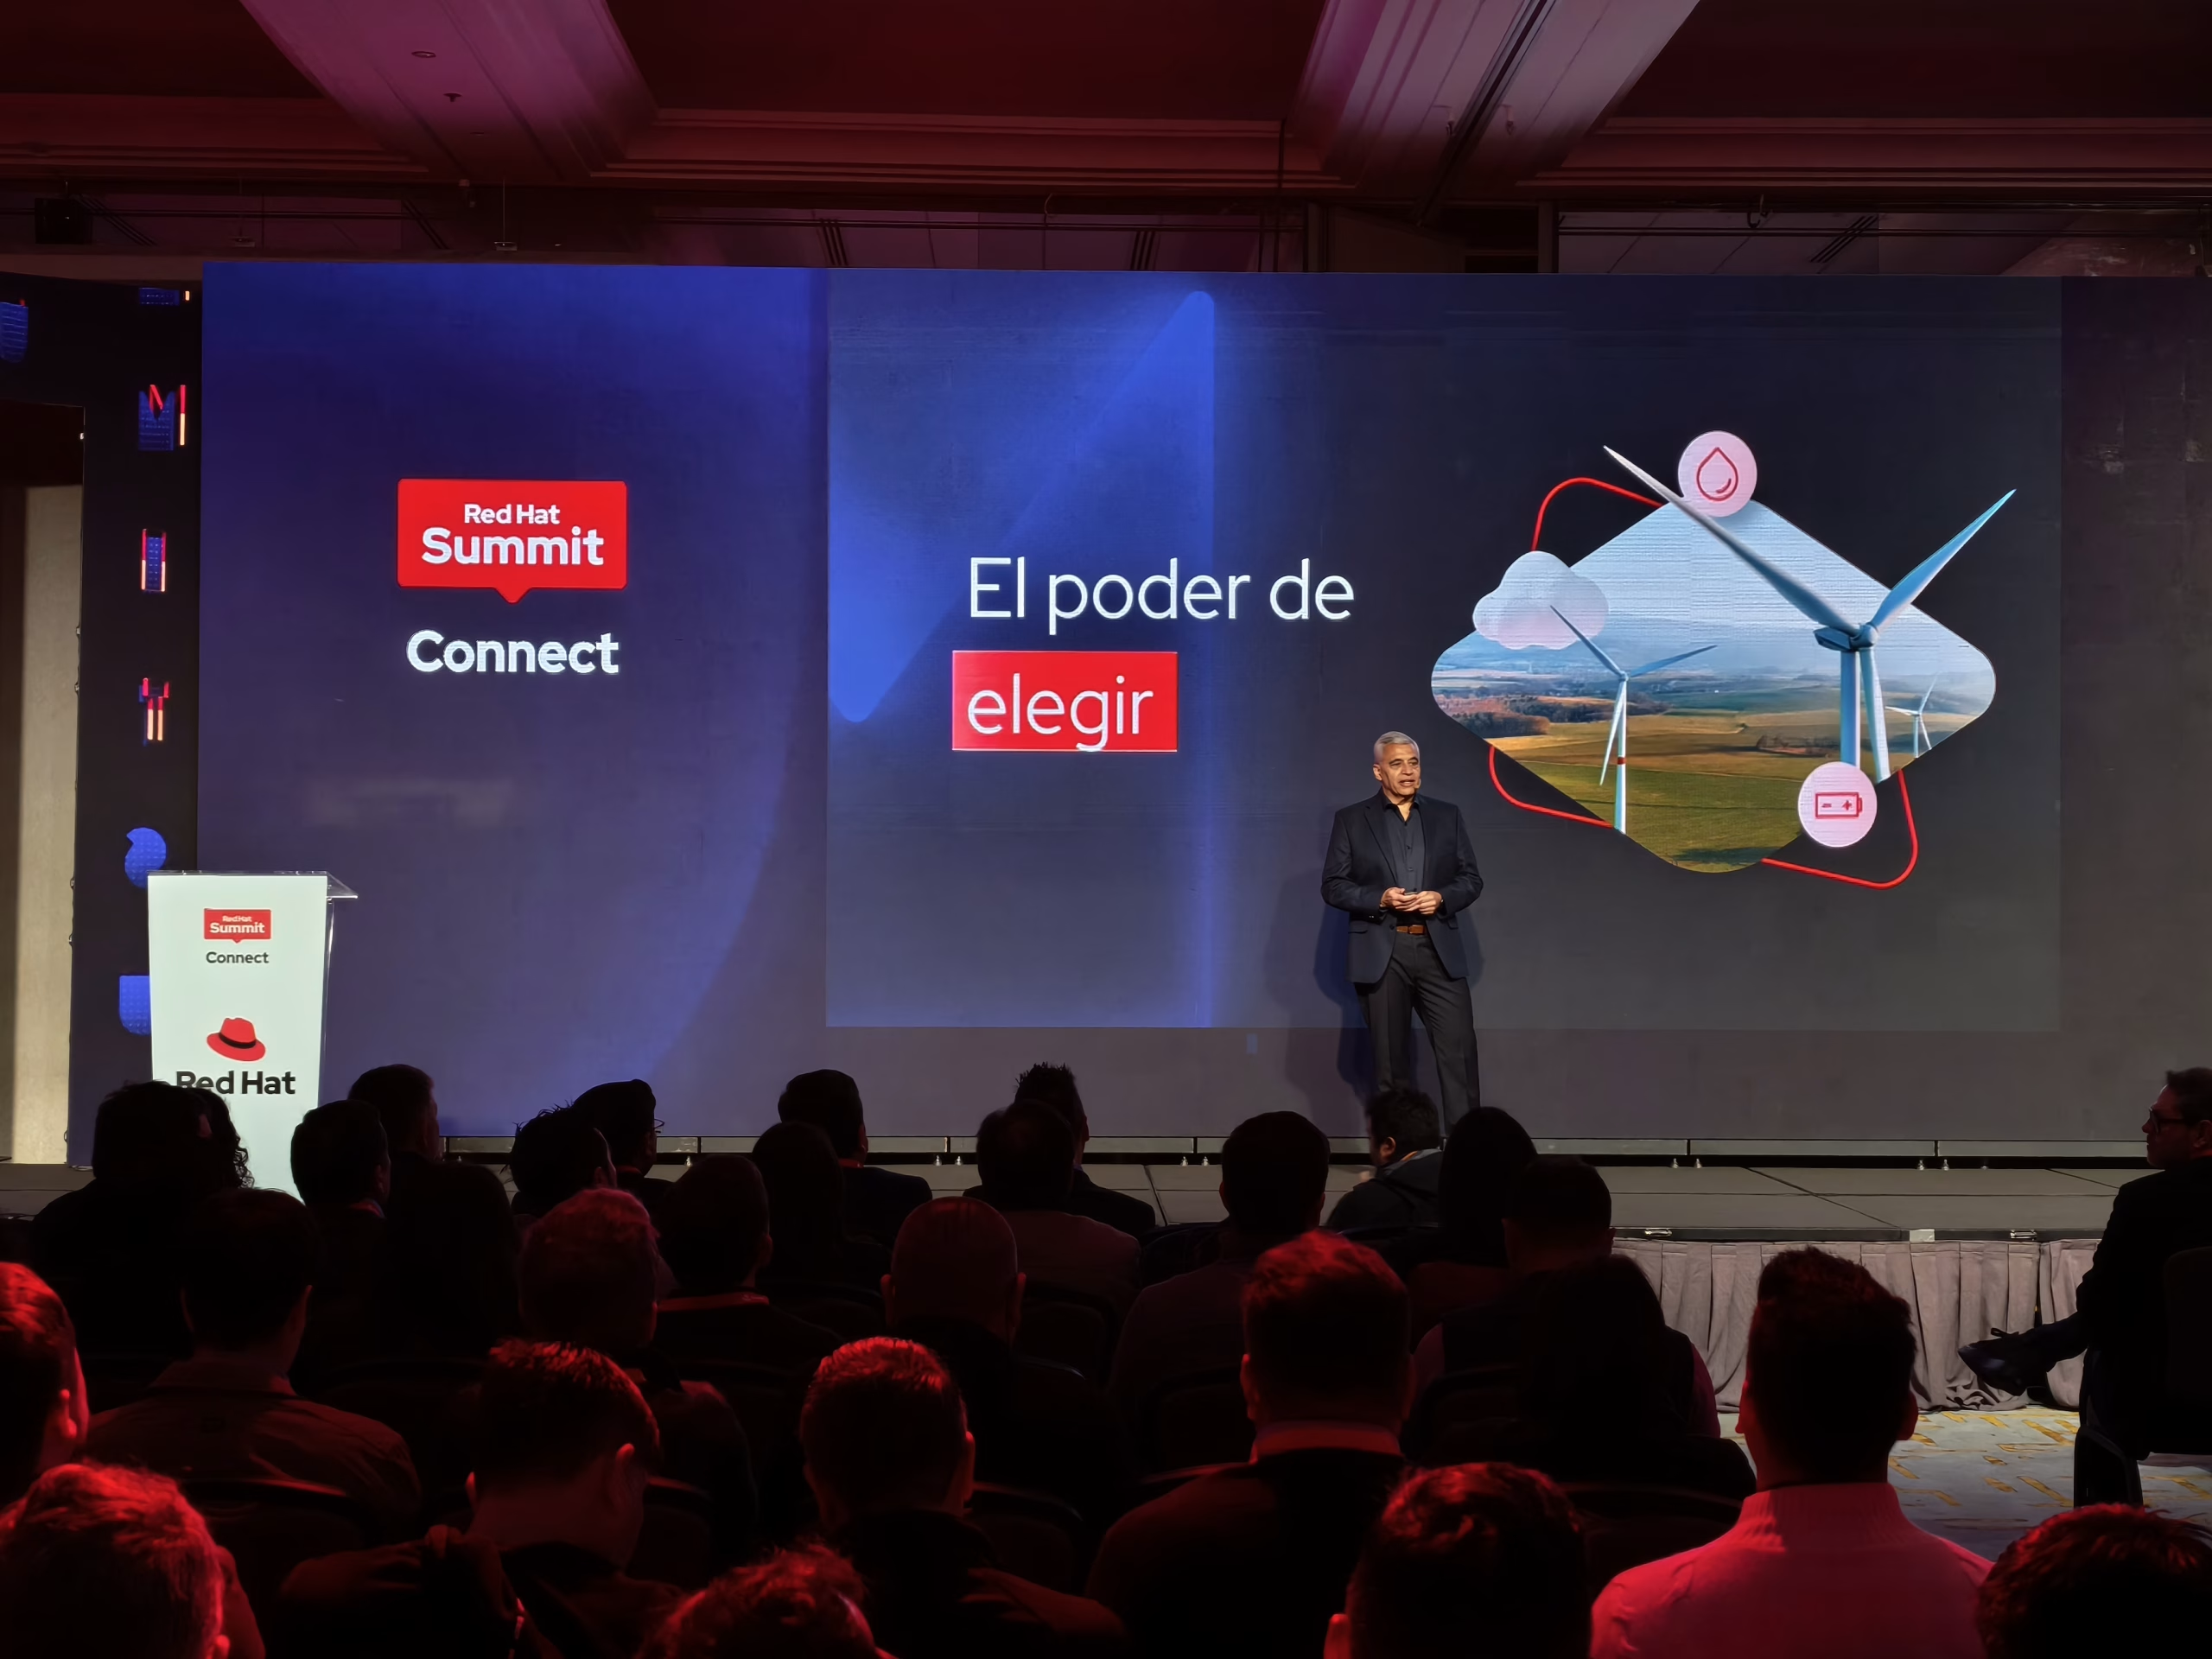
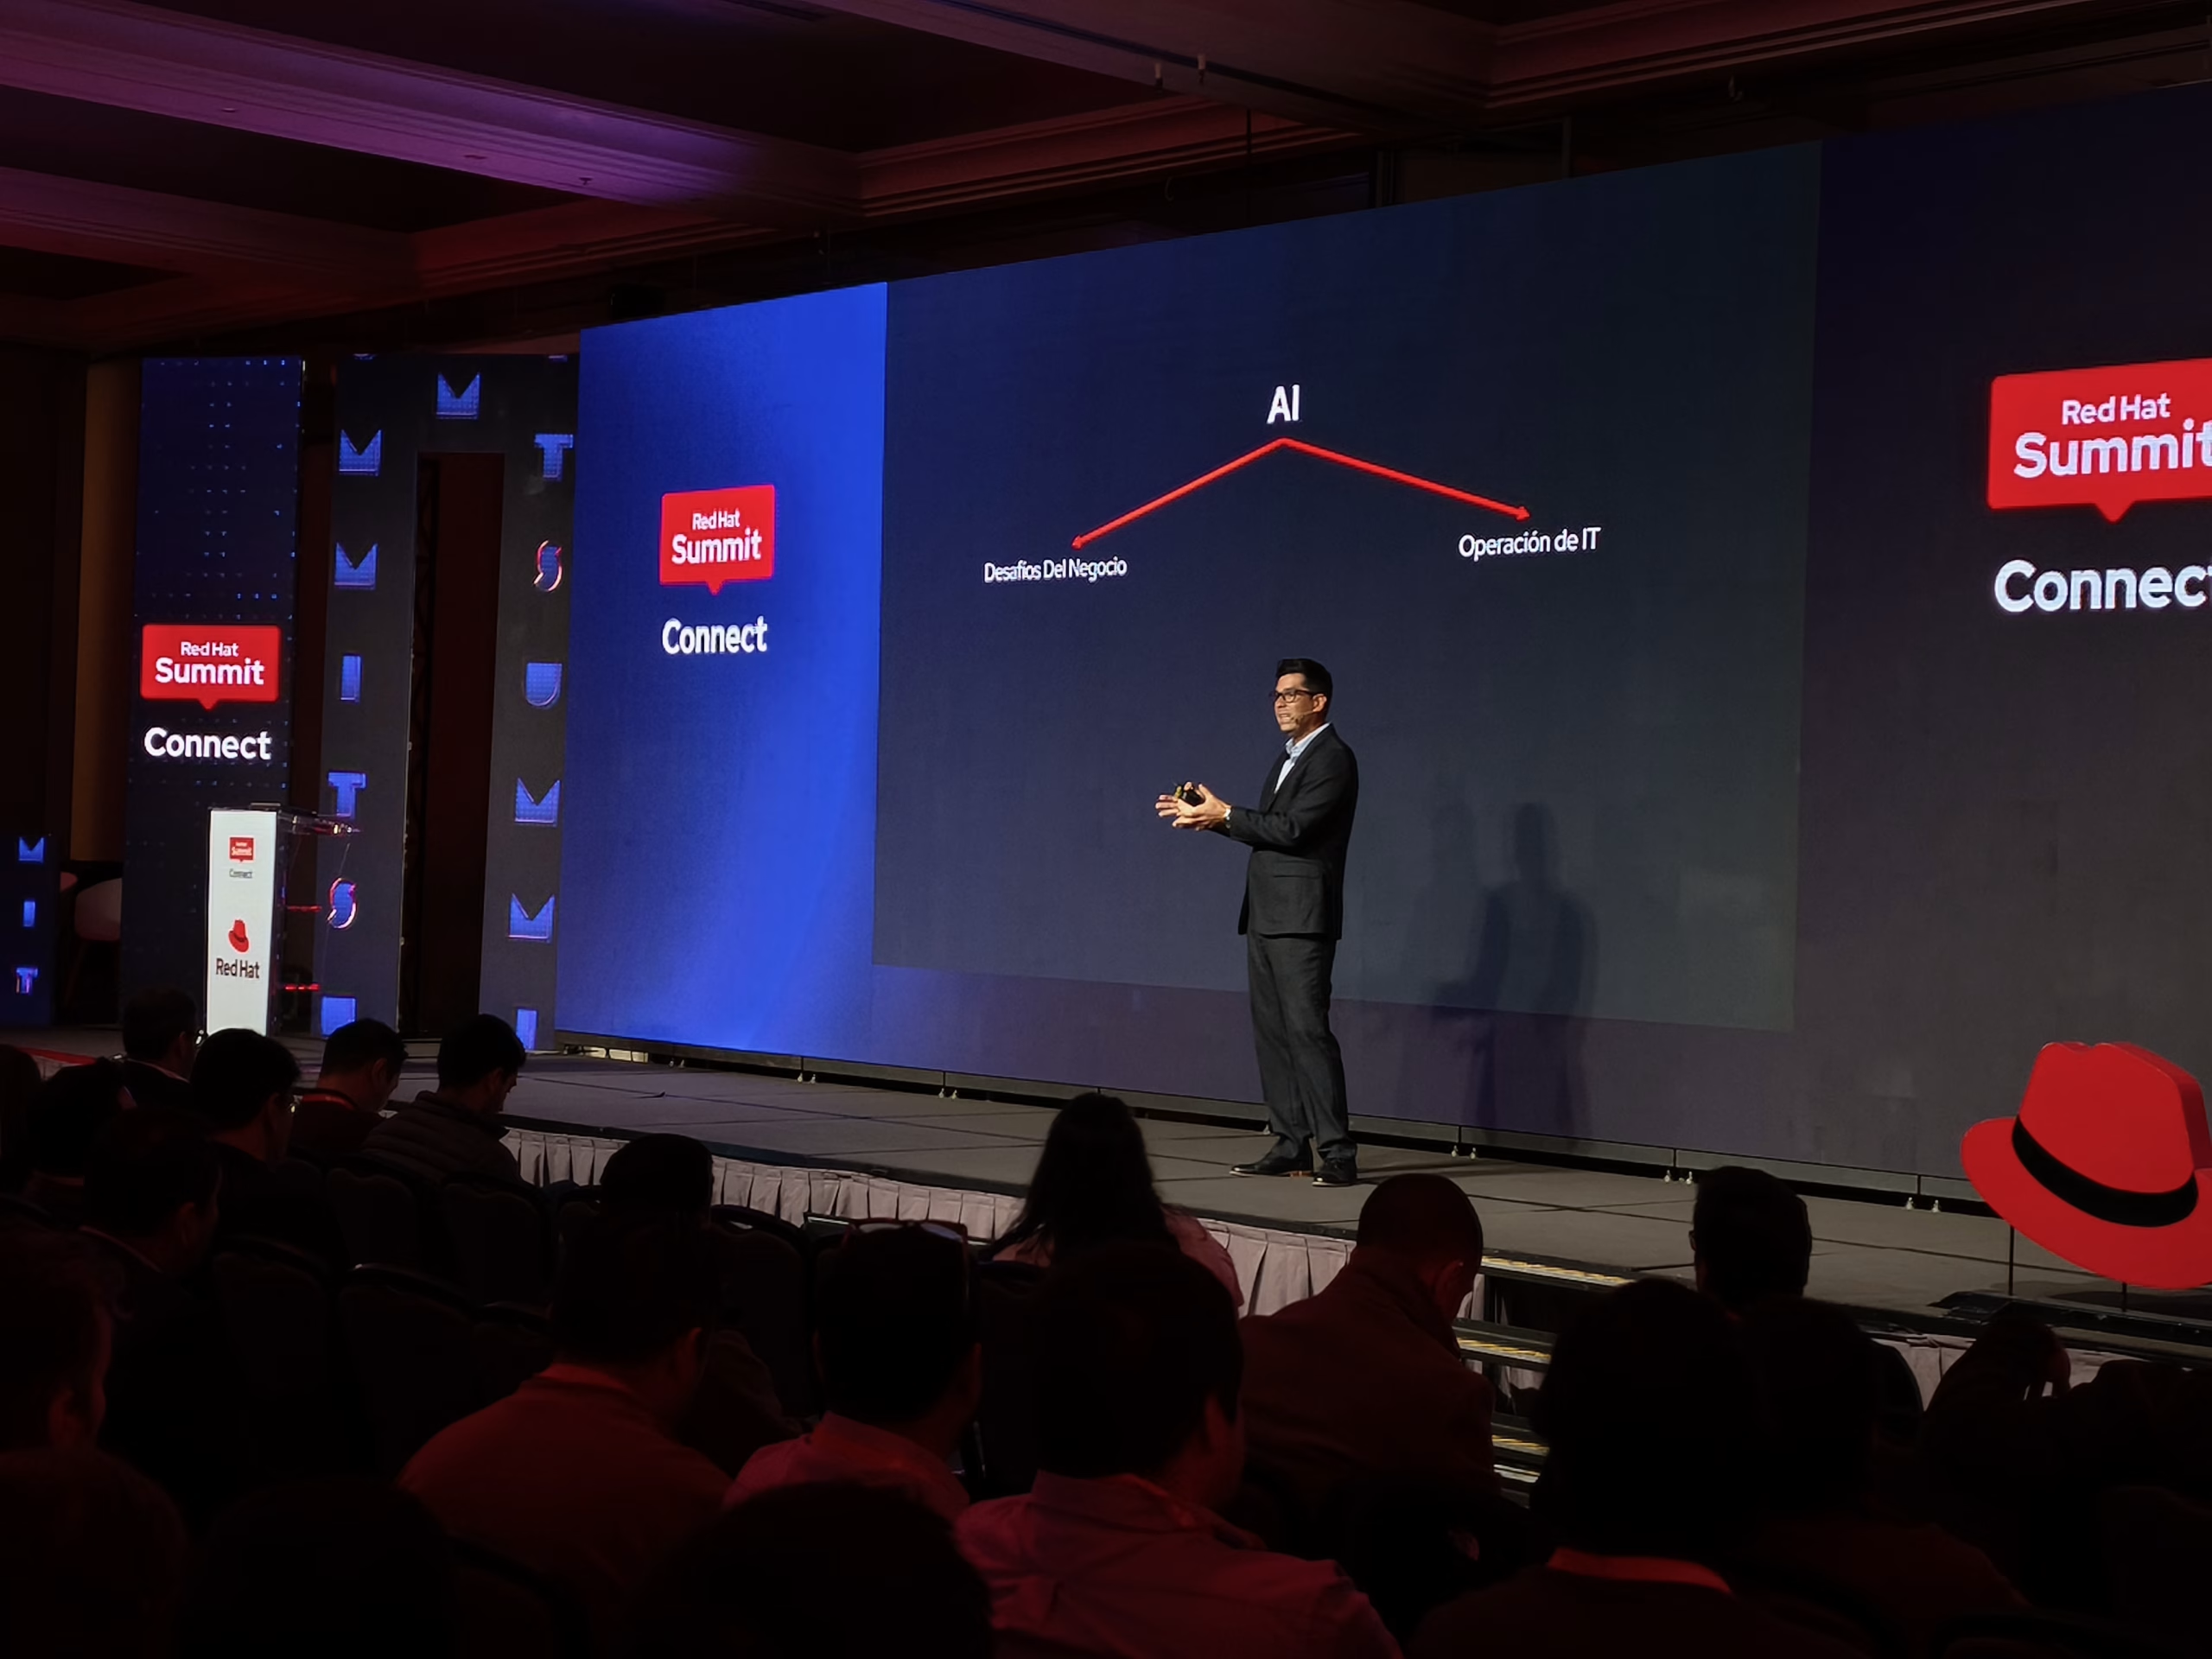
El proyecto fue destacado en Red Hat Summit: Connect 2026 Santiago, encuentro realizado el 28 de octubre, donde se abordaron los desafíos de llevar la inteligencia artificial desde la experimentación hasta su implementación a escala, sin perder el control sobre los datos ni comprometer la seguridad. En esa instancia, la experiencia de la UC sobresalió por su enfoque en infraestructura abierta y recuperación ante desastres.
Nube híbrida abierta: Una infraestructura preparada para la transformación universitaria
Para Mauricio Serrano, director de Sistemas de Ciberseguridad de la Pontificia Universidad Católica de Chile, la modernización tecnológica responde a un objetivo institucional más amplio.
La universidad está desarrollando un plan de transformación para el período 2026-2030, orientado a fortalecer su contribución a la sociedad a través de la formación, la investigación, la innovación y la gestión. En ese contexto, la tecnología cumple un papel habilitante para sostener nuevos servicios y responder a las necesidades de una comunidad universitaria cada vez más digitalizada.
“Uno de los principales pilares que aporta mi dirección como responsable de la infraestructura es proveer infraestructura de clase mundial, a la altura de la agilidad y de la continuidad de servicios que toda esta transformación requiere”, explica Serrano.
El ejecutivo señala que el desafío consiste en robustecer el modelo de resiliencia y contingencia de la institución, integrando la infraestructura que opera en sus propias instalaciones con capacidades de nube pública.
“Lo que nos motivó a implementar esta solución tecnológica con Red Hat y con Microsoft es robustecer y consolidar nuestro modelo de resiliencia de contingencia con un esquema Open Hybrid Cloud que integre a los nodos on-premise que hoy día tenemos con un nodo robusto de nube para tener un modelo con opciones de continuidad ante cualquier desastre”, detalla.
Esta arquitectura busca que la universidad cuente con alternativas para recuperar servicios y mantener sus operaciones frente a incidentes que puedan afectar sus sistemas o centros de datos.
Red Hat OpenShift y Microsoft Azure: una estrategia de nube híbrida abierta
La solución contempla tecnologías que permiten administrar cargas de trabajo en infraestructura local y en la nube mediante un enfoque más consistente y automatizado.
Entre sus componentes se encuentran Red Hat OpenShift, Red Hat Ansible Automation Platform y Red Hat Advanced Cluster Management, junto con Azure Red Hat OpenShift (ARO), el servicio de plataforma de aplicaciones desarrollado y gestionado conjuntamente por Red Hat y Microsoft sobre Microsoft Azure.
La combinación de estas tecnologías permite avanzar hacia una administración integrada de los entornos, facilitar la automatización de operaciones y preparar mecanismos de recuperación ante desastres —conocidos como Disaster Recovery Plan o DRP— para responder con mayor rapidez ante contingencias, lo anterior se potencia con esta estrategia de nube híbrida.
Serrano destaca que el valor de esta arquitectura no está únicamente en incorporar nuevos recursos tecnológicos, sino en disponer de una base común sobre la cual ejecutar sistemas y aplicaciones de distintas características.
“La plataforma de infraestructura habilitante nos permite instalar nuestros sistemas de cualquier tecnología sobre una infraestructura administrada de manera consistente, integrada, automatizada, con lo cual el DRP es más automático, mucho más rápido si tengo un problema”, afirma.
La apertura también es relevante para evitar que la evolución tecnológica quede condicionada por un único proveedor. En lugar de construir una infraestructura rígida, la universidad busca mantener opciones para incorporar herramientas y servicios de distintos fabricantes, de acuerdo con sus necesidades.
Soberanía digital y eficiencia de costos
La flexibilidad tecnológica es uno de los principales argumentos detrás de la adopción de plataformas abiertas. Para la UC, el objetivo es conservar la capacidad de decidir cómo evolucionar su infraestructura, qué soluciones utilizar y dónde ejecutar sus sistemas.
“Una de las cosas que cualquier institución, no solo la academia, busca es la soberanía digital: la capacidad de decidir y no estar amarrados per se con tecnología con costos de largo plazo”, sostiene Serrano.
El director agrega que la adopción de tecnologías abiertas permite combinar soluciones de distintos proveedores y evitar que el crecimiento de los servicios digitales se traduzca automáticamente en un aumento equivalente de los costos.
“Logramos flexibilidad más que ahorro de costo, porque este es un tema de crecimiento exponencial, sobre todo con los desarrollos de ahora. Tiene que ver con un costo más eficiente en el futuro”, explica.
La estrategia también tiene antecedentes concretos. En un caso de éxito publicado por Red Hat el 11 de noviembre de 2025, la compañía informó que la UC enfrentaba una inminente triplicación de los costos de su infraestructura de virtualización. Como respuesta, la institución implementó Red Hat OpenShift Virtualization, reutilizó hardware existente y unificó la administración de máquinas virtuales y contenedores.
Según ese mismo reporte, la migración permitió obtener un ahorro del 35% en licenciamiento y reducir en un 60% el tiempo de aprovisionamiento de entornos. Además, en menos de tres meses se habilitaron más de 100 cargas de trabajo críticas.
Estos resultados corresponden al proyecto de virtualización documentado por Red Hat y constituyen un antecedente de la estrategia más amplia de modernización y resiliencia que la universidad continúa desarrollando.
La continuidad operacional como prioridad de ciberseguridad
En una universidad, proteger la infraestructura tecnológica supone desafíos particulares. A diferencia de organizaciones con estructuras altamente centralizadas, las instituciones académicas reúnen facultades y unidades que necesitan autonomía para desarrollar sus propias soluciones y responder a distintos requerimientos de investigación y docencia.
Esa diversidad amplía la superficie tecnológica que debe ser protegida y vuelve más compleja la coordinación de políticas de ciberseguridad.
“Una facultad de ingeniería, ¿cómo no va a tener sus propias soluciones de TI? Están en la cresta de la innovación. Entonces, eso hace que el desafío de gobernar la ciberseguridad en una universidad descentralizada sea mayor”, señala Serrano.
Por eso, el trabajo no se limita a fortalecer herramientas técnicas. También contempla establecer criterios comunes para evaluar la madurez de ciberseguridad en las distintas unidades, monitorear riesgos, facilitar la remediación de vulnerabilidades y promover responsabilidades institucionales compartidas.
“Esto de la ciberseguridad es un cambio cultural, no es una función de TI. La ciberseguridad dejó de ser una función de TI. Es una responsabilidad institucional”, enfatiza.
La continuidad es especialmente relevante en períodos críticos del calendario académico, como los procesos de admisión y matrícula. Una interrupción prolongada podría afectar la inscripción de estudiantes, la gestión administrativa y la prestación de servicios esenciales.
Serrano recuerda el caso de Lincoln College, en Estados Unidos, que cerró sus puertas en 2022 después de enfrentar graves dificultades financieras y operacionales, en un contexto en que un ciberataque había afectado sus sistemas. Para el ejecutivo, estos antecedentes ilustran la importancia de contar con mecanismos de recuperación que permitan restablecer los servicios dentro de plazos acotados.
En ese sentido, una arquitectura híbrida con capacidades de automatización y recuperación ante desastres busca reducir la dependencia de un único entorno y mejorar la preparación institucional frente a contingencias.
De la digitalización a la inteligencia artificial
La modernización de infraestructura también está vinculada con una evolución tecnológica que va más allá de trasladar sistemas a la nube.
Serrano describe un proceso en el que la conectividad permitió acceder a información desde distintos lugares; la digitalización transformó procedimientos manuales en procesos electrónicos, y la inteligencia artificial agrega capacidades de análisis, procesamiento y apoyo a la toma de decisiones.
“La IA se apalanca en la conectividad, se apalanca en la digitalización y ofrece valor agregado para poder hacer procesos más eficientes con toma de decisiones, para que el humano entonces no tenga que hacer todo, sino que aumente sus capacidades”, plantea.
Para la UC, las oportunidades abarcan la investigación, la docencia, la gestión administrativa y la generación de conocimiento. Sin embargo, aprovecharlas exige contar con una infraestructura capaz de responder a nuevas demandas de procesamiento y almacenamiento.
El ejecutivo advierte que el crecimiento de las aplicaciones de IA, incluidos los sistemas basados en múltiples agentes autónomos, puede elevar significativamente las necesidades computacionales. Esto abre desafíos relacionados con la disponibilidad de energía, la refrigeración de los centros de datos y la incorporación de capacidades de computación de alto rendimiento (High Performance Computing o HPC).
También plantea la necesidad de comenzar a preparar la infraestructura y las políticas de seguridad para futuras tecnologías, como la computación cuántica, que podría poner en riesgo algunos de los algoritmos criptográficos utilizados actualmente.
Gobernar la IA sin frenar la innovación
Otro de los desafíos identificados por Serrano es la expansión del uso de herramientas de inteligencia artificial fuera de los canales formalmente aprobados por las organizaciones, una práctica que suele denominarse Shadow AI.
En este escenario, la respuesta no consiste simplemente en prohibir el uso de estas tecnologías, sino en establecer mecanismos de gobernanza que permitan aprovechar sus capacidades y, al mismo tiempo, controlar los riesgos.
“No es que no hay que frenarla, tenemos que hacernos cargo de gobernarla, no frenarla”, afirma.
El director plantea que esta gobernanza debe abarcar todo el ciclo de vida de los sistemas de IA: desde su desarrollo e implementación hasta su operación. Entre las medidas que considera relevantes se encuentran evaluar los riesgos de las instrucciones que reciben los agentes, generar trazabilidad de sus acciones y establecer mecanismos de monitoreo.
También destaca la necesidad de reconocer a los agentes de IA como identidades digitales, con permisos, privilegios y accesos que deben administrarse de forma controlada.
“Son identidades que reemplazan a los humanos y tienen un perfil, tienen accesos, privilegios que yo tengo que controlar, pero también tengo que saber cómo monitorear la interacción entre agentes”, advierte.
Este enfoque conecta la modernización de infraestructura con una visión más amplia de seguridad y gobernanza tecnológica, especialmente a medida que las organizaciones deleguen más tareas en sistemas automatizados.
Nube híbrida abierta: Una base tecnológica para la UC de los próximos años
La colaboración entre Red Hat y Microsoft, en el contexto de la estrategia tecnológica de la Pontificia Universidad Católica de Chile, apunta a consolidar una infraestructura más flexible, automatizada y preparada para responder ante incidentes.
El desafío no termina con la migración de cargas de trabajo o la incorporación de nuevos servicios en la nube con esta nube híbrida abierta. La universidad deberá seguir adaptando sus capacidades de procesamiento, sus centros de datos y sus políticas de ciberseguridad a medida que aumenten las necesidades de investigación, digitalización e inteligencia artificial.
Para Serrano, las oportunidades de innovación seguirán creciendo más allá del horizonte de planificación 2026-2030.
“Estamos en un camino de transformación que yo creo que va a ir más allá de 2030. Hay muchas oportunidades de digitalización y de aplicación de IA en la investigación, en la docencia, en la administración y gestión, en el descubrimiento”, concluye.
En esa perspectiva, la nube híbrida abierta no representa solo una actualización de infraestructura. Se convierte en una pieza de la estrategia institucional para sostener la continuidad de los servicios, mantener la libertad de elección tecnológica y construir las condiciones necesarias para una adopción de inteligencia artificial que sea escalable, segura y gobernable.
Puedes revisar más información relativa a noticias de tecnología | Instagram | YouTube | Anuncios y Publicidad (50% OFF) | El Café Tech se escucha también por Spotify | Patrocina el Café Tech con un precio único aquí